Популярное приложение незаметно активирует камеру Mac (обновлено)
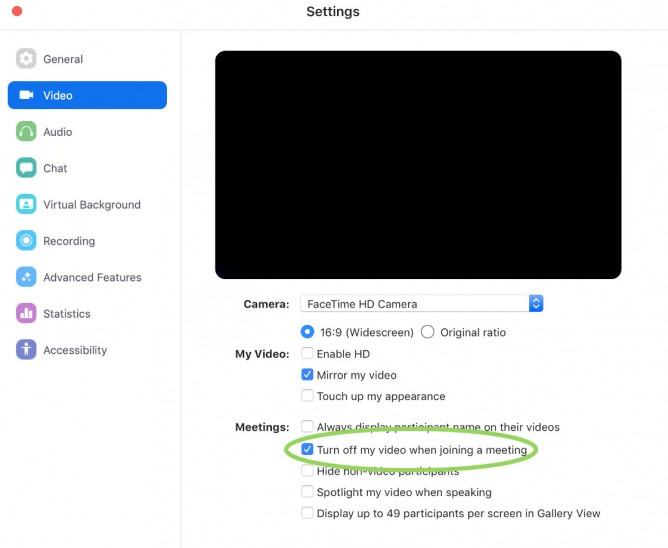
Исследователь безопасности Джонатан Лейтшу нашел уязвимость нулевого дня в приложении для видеосвязи Zoom на компьютерах Mac. Сайты с вредоносным кодом добавляют пользователей в видеоконференции macOS без их ведома.
Разработчики Zoom объяснили, что локальный сервер нужен для хранения информации о настройках. Обновления в браузере Safari привели к тому, при каждом запуске Zoom пользователям приходилось заново настраивать приложение. Chromium и Mozilla тоже обнаружили уязвимость, но не нашли способ ее закрыть.
Представители компании пообещали выпустить обновление с исправлением ошибки в этом месяце.
В более старых версиях Zoom Лейтшу обнаружил уязвимость к DDoS-атакам.
UPD: Zoom выпустил обновление, которое удаляет с компьютеров пользователей локальные сервера, ставшие причиной уязвимости. В новой версии клиента для macOS программа больше не используют веб-сервер. Обновление уже можно скачать с официального сайта или через установленный клиент Zoom.
10.07.2019